
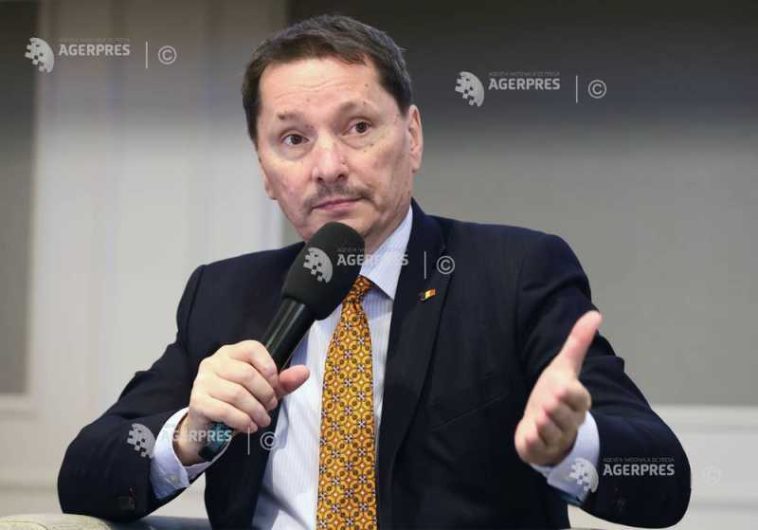
Șeful Directoratului Național de Securitate Cibernetică (DNSC), Dan Cîmpean, a informat, în contextul înființării la Buzău a primului hub de securitate cibernetică din țară, că inteligența artificială (IA) a început să fie utilizată eficient de atacatorii cibernetici, instrumentul ajutându-i să țintească precis anumite categorii de victime potențiale, pe o suprafață de atac a României care numără peste 12 milioane de utilizatori de internet.
Consiliului Județean (CJ) Buzău a fost, marți, gazda unei întâlniri de lucru dedicată securității cibernetice, organizată cu sprijinul DNSC, care a marcat lansarea unui proiect pilot, unic la nivel național, ce își propune să evidențieze principalele amenințări și riscuri cibernetice, precum și măsurile de bune practici pentru prevenirea incidentelor de securitate cibernetică și reducerea impactului acestora. Cele două instituții vor colabora în scopul realizării unui hub care să deservească Buzăul și județele limitrofe.
”Este un program pilot, va fi un parteneriat între DNSC și CJ Buzău, prin care înființăm la Buzău un hub pentru securitatea cibernetică. Nu e un beneficiu doar pentru județul Buzău, ci și pentru județele limitrofe, pentru că cei de la DNSC își doresc să poată desfășura activități de conștientizare și de prevenție. România se confruntă cu zeci de atacuri zilnic. Sigurul atac care a influențat foarte tare comunitatea buzoiană a fost cel de la ANCPI, care a blocat efectiv toată țara”, a declarat vicepreședintele CJ Buzău, Costin Stanciu.
Hub-ul va putea sprijini cu informații, atât administrațiile publice locale cât și operatorii economici sau simplii utilizatori de internet.
”Am observat la Directorat că intensitatea, numărul, complexitatea atacurilor cibernetice sporesc constant de la lună la lună, de la an la an și credem foarte mult că este important să avem o prezență locală, să fim mai aproape de cei care sunt potențiale victime ale unor incidente cibernetice, cei care au nevoie de a primi rapid și foarte eficient informații și suport, ghiduri, recomandări sau, în unele cazuri, alerte și mesaje foarte imperative de a rezolva niște probleme informatice, cu obiectivul final de a crește reziliența cibernetică, de a reduce numărul acesta de incidente cu care noi, la nivel național, ne confruntăm. Vrem să fie exemplul pe care să-l setăm în zonă, vrem să fie primul model de acest gen, să fie bunul exemplu pe care sperăm alte consilii județene să-l copieze, să ne solicite ajutorul într-un mod similar”, a declarat directorul general al DNSC, Dan Cîmpean.
Potrivit reprezentantului DNSC, în prezent riscurile din mediul online sunt puse pe seama a trei categorii, fiecare cu motivații diferite, de la cele economico-financiare, până la cele de natură socială, administrativă sau politică.
”Categoria cea mai relevantă, infractorii cibernetici motivați financiar. Sunt grupări transnaționale, operează de oriunde de pe planetă. Prin tehnica aceasta de inginerie socială, contactează potențialele victime și le determină să le plătească sume sau să le dea acces la propriile sisteme informatice cu scopul de a le fura datele și de a le vinde pe internet, pe darknet. Vedem campanii cu genul ‘Ajutați-o pe Adelina’, ‘Votați pentru copilul talentat x’, ‘Investiți în certificate’. Ce observăm, din ce în ce mai mult sunt categorii profesionale țintite, contabili, notarii, medicii, profesori, educatori. O a doua categorie, evident, sunt actorii statali. Suntem o țară cu un război hibrid la graniță și, nu este un secret, grupări afiliate cu Federația Rusă sunt foarte active în România, în infrastructurile noastre informatice, vizează în principal sectorul energetic, sectorul de sănătate și administrația publică în ansamblu. A treia sunt ‘hacktiviștii’, cum îi numim, actori motivați ideologic, care pe diverse subiecte, în funcție de contextul sociopolitic, economic, transmit anumite mesaje, în principal pentru a-și crea vizibilitate”, a evidențiat directorul DNSC.
În plus, autoritățile trag un semnal de alarmă cu privire la inteligența artificială, un instrument prin intermediul căruia pot fi executate facil atacuri cibernetice vizând anumite tipuri de potențiale victime.
”Inteligența artificială, din păcate, a început să fie folosită eficient, disciplinat și sistematic de către atacatori care își identifică mai repede victimele, își pregătesc mult mai bine atacurile, cu mesaje la zi, foarte bine scrise și foarte țintite. Măsuri simple, relativ elementare de igienă cibernetică ne protejează de 80-90% din atacuri și, să nu uităm, la nivel de România avem peste 12 milioane de utilizatori zilnic de internet. Este ceea ce noi numim suprafață de atac a României, de care, foarte deschis și sincer o spunem, ne îngrijorăm, pentru că sunt cetățeni foarte activi și vrem să fie activi, dar vrem să fie activi în siguranță, în spațiul virtual. Am văzut ce fel de utilizatori sunt cei mai predispuși, pe de o parte, vârstnicii, pentru că nu cunosc foarte bine din tehnologiile pe care trebuie să le utilizeze pentru a-și desfășura activitatea și nu sunt întotdeauna la zi cu aceste campanii de inginerie socială sau campanii foarte inovatoare din partea atacatorilor. Foarte multe persoane care sunt active profesional, dar care au în mod inerent acces la infrastructuri și la informațiile din organizația lor. Sunt ținte predilecte, ale unor atacuri de spear-phishing, acele atacuri foarte, foarte țintite pe o categorie anume sau pe un individ anume”, a mai menționat Dan Cîmpean.
În prima jumătate a anului 2026, numărul de atacuri raportate către DNSC a fost mai mare față de numărul înregistrat pe tot parcursul anului 2025. Creșterea a fost una ”în valuri”, a mai arătat reprezentantul instituției, fiind corelată cu evenimente socio-economice și geopolitice.